

Stručně: Agent Governance Toolkit (AGT) od Microsoftu mění pravidla pro agenty ve spustitelné kontroly. Vyhodnocuje YAML politiky dřív, než se volání nástrojů, odesílání zpráv a delegování dostanou do sítě; identifikuje agenta, který požadavek podává; zaznamenává aktivní politiku, požadavek a rozhodnutí a při zablokování akce vyvolá GovernanceDenied. IAM a OAuth nenahrazuje, ale doplňuje.
- Governance agentů chápejte jako hranici vynucování, nikoli jako dokument s pravidly: kontrola musí proběhnout dřív, než akce dorazí do sítě.
- Identitu a autorizaci držte odděleně. IAM a OAuth zajišťují přístup ke službám, zatímco AGT vyhodnocuje akci, kterou agent požaduje.
- Pomocí YAML politik vyjádřete různé přístupy k riziku, včetně výchozího povolení, zákazu operací drop, delete a truncate a požadavku na schválení u e-mailů.
- Auditovatelnost je součástí vynucování: uchovávejte aktivní politiku, požadavek agenta a rozhodnutí o povolení či zamítnutí pohromadě.
- Nepoužívejte toolkit jako důkaz governance, pokud váš tým nedokáže v produkci provozovat identitu, logování a kontroly politik.
Co musí Agent Governance Toolkit od Microsoftu o agentovi prokázat?
Agent Governance Toolkit od Microsoftu stojí na třech otázkách: zda je akce agenta povolená, který agent ji provedl a zda lze událost prokázat pomocí záznamů odolných proti neoprávněným úpravám. Jde o samostatné oblasti: autorizaci, identitu a auditovatelnost. OAuth scopes a IAM role řídí přístup ke službám, ale neurčují, co agent po připojení udělá. Sdílené API klíče přinášejí v multiagentních systémech další problém: když stejný přihlašovací údaj používá více agentů, je obtížné při incidentu určit, kdo za ním stojí. AGT zaznamenává aktivní politiku, požadavek agenta a rozhodnutí o povolení či zamítnutí do auditní stopy. Záznam je tak součástí kontroly, nikoli jen zprávou vytvořenou dodatečně. Zdroj uvádí pokrytí všech 10 oblastí OWASP Agentic Top 10 s mapováním na NIST AI RMF 1.0, EU AI Act a SOC 2. Jde o mapování uváděná zdrojem, doplněná o auditní důkazy nebo export auditní stopy. Nejsou důkazem, že je organizace v souladu s předpisy nebo že bylo vyřešeno každé riziko spojené s agenty.Proč samotné IAM, OAuth a bezpečnost na úrovni promptu nestačí?
IAM a OAuth odpovídají na otázku přístupu ke službě. Neodpovídají však na to, zda by konkrétní agent měl po udělení přístupu provést konkrétní operaci. AGT pracuje právě na této úrovni akcí; přihlašovací údaje a řízení přístupu nenahrazuje, ale doplňuje. Bezpečnost na úrovni promptu má jiné omezení. Prompt injection a obrana na úrovni modelu jsou pravděpodobnostní. Mohou chování ovlivnit, ale neposkytují deterministickou hranici pro operace, které musí být blokovány spolehlivě a konzistentně. AGT přesouvá vynucování do aplikačního kódu. Z toho plyne provozní povinnost: tým musí spravovat identity agentů, udržovat politiky, provozovat logování a obsluhovat procesy schvalování či zamítání. Žádný governance balíček nevynahradí kontroly, které nikdo v produkci nedokáže provozovat ani sledovat. Kdy by tým neměl tento toolkit považovat za svou odpověď na governance? Pokud nedokáže v produkci provozovat identitu, logování a vynucování politik, neměl by AGT brát jako důkaz governance. Přidání souboru s politikou do agentního systému, který nelze pozorovat, vytváří falešný pocit jistoty.Jak AGT blokuje neoprávněné akce agentů?
AGT zachytává každé volání nástroje, odeslání zprávy a delegování v deterministickém aplikačním kódu dřív, než záměr modelu dorazí do sítě. Když jádro AGT akci zamítne, je akce strukturálně zablokována, místo aby se čekalo na pozdější kontrolu. V tom je rozdíl mezi instrukcí a bodem vynucení. Prompt může agentovi říct, aby bez schválení neposílal e-mail. Politika na úrovni aplikace dokáže operaci odeslání zprávy zastavit a vydat zamítnutí, které okolní systém může prozkoumat. Tato hranice je konkrétní, nikoli univerzální. Deterministické zachytávání nevyřeší každé riziko spojené s agenty a samo o sobě neudělá bezpečným ani nástroj, který se volá. Aby kontrola platila, musí relevantní volání, zprávy a delegování procházet přes AGT.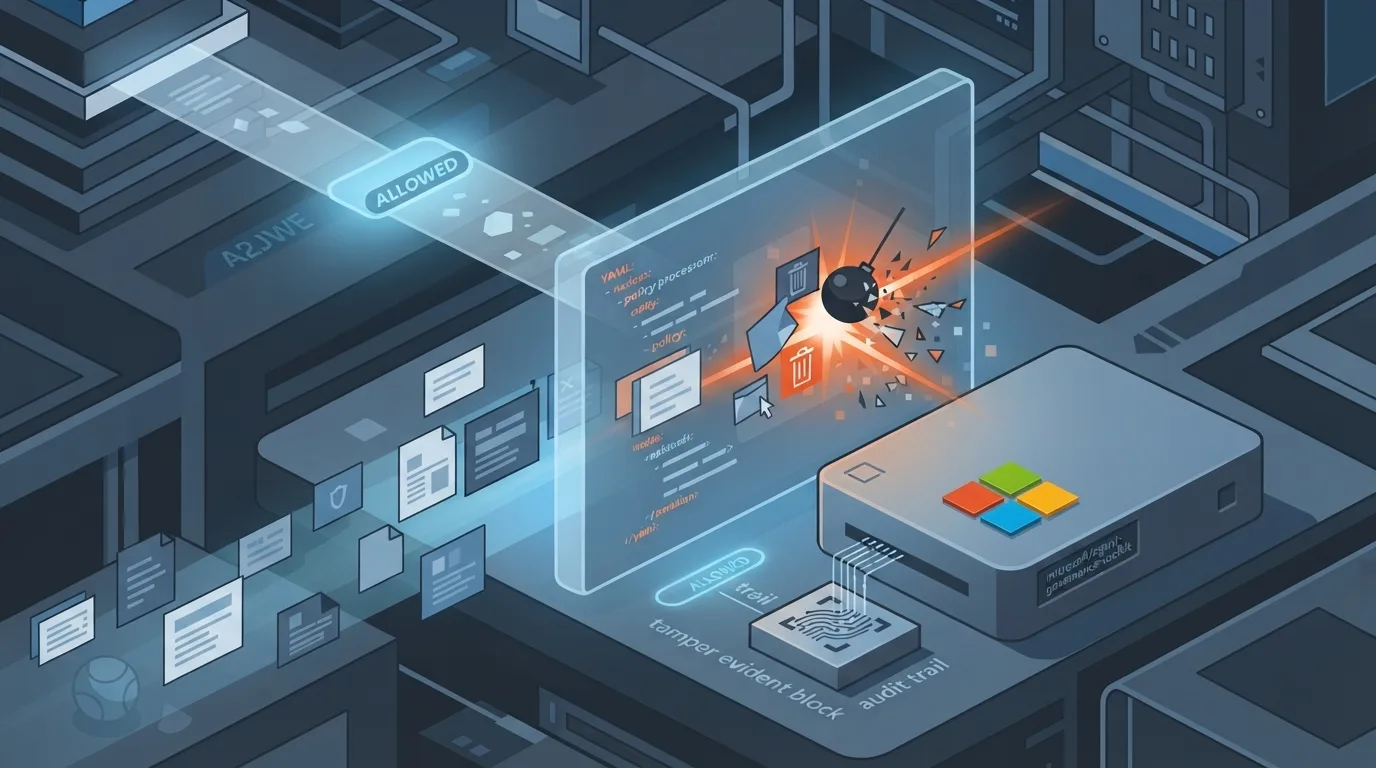
Jak začít s Python SDK?
Rychlý start vyžaduje Python 3.11 nebo novější. Celý balíček nainstalujete příkazem:pip install "agent-governance-toolkit[full]"
from agentmesh.governance import govern
safe_tool = govern(my_tool, policy="policy.yaml")
GovernanceDenied.
Toolkit podporuje jakýkoli framework prostřednictvím jediné instalace přes pip. To se hodí, když je inženýrským problémem doplnit konzistentní hranici governance kolem stávajících nástrojů a workflow, nikoli vybírat jiný agentní framework.
Nezaměňujte krátkou integraci za kompletní provozní model. Než využití rozšíříte, určete odpovědnost za identitu agentů, změny politik, auditní záznamy, schvalovací procesy a selhání vynucování.
Co mohou politiky AGT povolit, zakázat nebo vyžadovat?
Politiky AGT mohou akce ve výchozím stavu povolit, zakázat destruktivní operace nebo u vybraných operací vyžadovat schválení. Zdroj uvádí tři konkrétní chování:
- Ve výchozím stavu povolit akce tam, kde je taková politika vhodná.
- Zakázat destruktivní operace, jako jsou
drop,deleteatruncate. - Vyžadovat schválení u akcí, jako je odeslání e-mailu.
Každé řízené volání vyhodnotí YAML politiku a zaznamená výsledek. Když je volání zamítnuto,
GovernanceDenieddá aplikaci definovaný signál selhání, místo aby operace potichu pokračovala.
Jak AgentControl API rozšiřuje governance?
AgentControl API poskytuje programové vyhodnocování politik nad rámec Python wrapperu. Obsahuje manifest Agent Control Specification a obálku identity agenta (identity envelope), takže aplikační i platformní workflow mají explicitní artefakty pro očekávání kontrol a kontext identity. Toolkit obsahuje také SDK a ukázky integrace pro TypeScript, .NET, Rust a Go a také integraci MCP serveru. Claude Code může AGT využívat prostřednictvím svého marketplace pluginů. Tyto možnosti rozšiřují prostor pro implementaci, ale neodstraňují potřebu provozovat identity, politiky, logy a řešit selhání vynucování.Hodí se toolkit pro každý produkční tým?
AGT je ve veřejném preview, takže vydání mohou před obecnou dostupností obsahovat zpětně nekompatibilní změny. Týmy, které jej zvažují pro kritická agentní workflow, by měly počítat se správou verzí a testováním upgradů. Toolkit vyhodnoťte, pokud kolem autonomních akcí potřebujete spustitelná rozhodnutí politik, identitu agentů, deterministické zachytávání a exportovatelné auditní důkazy. Nepoužívejte ho jako náhradu provozního modelu, který váš tým nedokáže zajistit. Governance je důvěryhodná jen tehdy, když jsou kontroly aktivní, pozorovatelné a udržované. AGT může poskytnout mechanismus vynucování a záznamy kolem rozhodnutí. Identity, politiky, integrace, auditní provoz i reakce na zamítnutí nebo chybnou konfiguraci však zůstávají na týmu.Často kladené otázky
Nahrazuje AGT IAM nebo OAuth?
Ne. IAM role a OAuth scopes řídí přístup ke službám, zatímco AGT vyhodnocuje, co agent po připojení dělá. Přihlašovací údaje zajišťují přístup; vynucování politik rozhoduje, zda je konkrétní volání nástroje, odeslání zprávy nebo delegování povoleno.Mohou instrukce v promptu poskytnout stejnou ochranu jako AGT?
Ne. Prompt injection a obrana na úrovni modelu jsou pravděpodobnostní, takže pro deterministické blokování nestačí. AGT zachytává volání nástrojů, odesílání zpráv a delegování v aplikačním kódu dřív, než záměr modelu dorazí do sítě, a zamítnuté akce jeho jádro strukturálně zablokuje.Co AGT zaznamenává pro audit?
AGT zaznamenává aktivní politiku, požadavek agenta a rozhodnutí o povolení či zamítnutí do auditní stopy. Každé řízené volání vyhodnotí YAML politiku, zaloguje výsledek a při zablokování vyvoláGovernanceDenied. Týmy však tyto záznamy stále musí náležitě provozovat a uchovávat.
Je toolkit certifikací souladu s předpisy?
Ne. Zdroj uvádí mapování na OWASP Agentic Top 10, NIST AI RMF 1.0, EU AI Act a SOC 2. Tato mapování a auditní důkazy mohou hodnocení podpořit, ale soulad s předpisy necertifikují ani neodstraňují potřebu organizačních kontrol.Hlavní poznatky
- Governance agentů chápejte jako hranici vynucování, nikoli jako dokument s pravidly: kontrola musí proběhnout dřív, než akce dorazí do sítě.
- Identitu a autorizaci držte odděleně. IAM a OAuth zajišťují přístup ke službám, zatímco AGT vyhodnocuje akci, kterou agent požaduje.
- Pomocí YAML politik vyjádřete různé přístupy k riziku, včetně výchozího povolení, zákazu operací drop, delete a truncate a požadavku na schválení u e-mailů.
- Auditovatelnost je součástí vynucování: uchovávejte aktivní politiku, požadavek agenta a rozhodnutí o povolení či zamítnutí pohromadě.
- Nepoužívejte toolkit jako důkaz governance, pokud váš tým nedokáže v produkci provozovat identitu, logování a kontroly politik.
Praktické tipy
- Než Python wrapper napojíte na kritické workflow, otestujte ho na zamítnuté destruktivní operaci.
- Než rozšíříte pokrytí integrací, určete odpovědnost za soubory s politikami, obálky identity agentů, schvalovací procesy a uchovávání auditní stopy.
- Ověřte, že každé relevantní volání nástroje, odeslání zprávy a delegování prochází vrstvou vynucování; zachytávání platí jen tam, kudy provoz skutečně vede.
- Protože je toolkit ve veřejném preview, zahrňte před upgradem do procesu vydávání testování zpětně nekompatibilních změn.