

Kurz gesagt: Microsofts Agent Governance Toolkit (AGT) verwandelt Agent-Richtlinien in ausführbare Kontrollen. Es wertet YAML-Richtlinien aus, bevor Tool-Aufrufe, gesendete Nachrichten und Delegationen das Netzwerk erreichen, identifiziert den anfragenden Agenten, protokolliert die aktive Richtlinie, die Anfrage und die Entscheidung und löst GovernanceDenied aus, wenn eine Aktion blockiert wird. Es ergänzt IAM und OAuth, statt sie zu ersetzen.
- Behandeln Sie Agent Governance als Durchsetzungsgrenze, nicht als Richtliniendokument: Die Kontrolle muss greifen, bevor die Aktion das Netzwerk erreicht.
- Trennen Sie Identität und Autorisierung. IAM und OAuth regeln den Zugriff auf Dienste, während AGT die vom Agenten angefragte Aktion bewertet.
- Nutzen Sie YAML-Richtlinien, um unterschiedliche Risikobehandlungen abzubilden – darunter Standardfreigaben, Verbote für drop, delete und truncate sowie Freigabepflichten für E-Mails.
- Nachvollziehbarkeit ist Teil der Durchsetzung: Bewahren Sie aktive Richtlinie, Agentenanfrage und Allow-oder-Deny-Entscheidung gemeinsam auf.
- Führen Sie das Toolkit nicht als Nachweis für Governance ein, wenn Ihr Team Identitäts-, Logging- und Richtlinienkontrollen nicht in Produktion betreiben kann.
Was muss Microsofts Agent Governance Toolkit über einen Agenten nachweisen?
Microsofts Agent Governance Toolkit ist um drei Fragen herum aufgebaut: ob eine Aktion eines Agenten erlaubt ist, welcher Agent sie ausgeführt hat und ob sich das Ereignis durch manipulationssichere Aufzeichnungen nachweisen lässt. Das sind getrennte Themen: Autorisierung, Identität und Nachvollziehbarkeit. OAuth-Scopes und IAM-Rollen steuern den Zugriff auf Dienste, legen aber nicht fest, was ein Agent nach dem Verbindungsaufbau tut. Gemeinsam genutzte API-Schlüssel schaffen in Multi-Agent-Systemen ein weiteres Problem: Sie erschweren die Zuordnung bei Vorfällen, wenn mehrere Agenten dieselben Zugangsdaten verwenden. AGT protokolliert die aktive Richtlinie, die Anfrage des Agenten und die Allow-oder-Deny-Entscheidung in einem Audit-Trail. Die Aufzeichnung ist damit Teil der Kontrolle und nicht bloß ein nachträglich erzeugter Bericht. Laut Quelle deckt das Toolkit alle 10 Bereiche der OWASP Agentic Top 10 ab, mit Zuordnungen zu NIST AI RMF 1.0, dem EU AI Act und SOC 2. Es handelt sich um von der Quelle angegebene Zuordnungen mit Audit-Nachweisen bzw. Export des Audit-Trails. Sie belegen nicht, dass eine Organisation compliant ist oder dass jedes Agentenrisiko adressiert wurde.Warum reichen IAM, OAuth und Sicherheit auf Prompt-Ebene allein nicht aus?
IAM und OAuth beantworten die Frage des Dienstzugriffs. Sie beantworten nicht, ob ein bestimmter Agent eine bestimmte Operation ausführen sollte, nachdem der Zugriff gewährt wurde. AGT setzt auf dieser Aktionsebene an; es ergänzt Zugangsdaten und Zugriffskontrollen, statt sie zu ersetzen. Sicherheit auf Prompt-Ebene hat eine andere Grenze. Abwehrmaßnahmen gegen Prompt Injection und auf Modellebene sind probabilistisch. Sie können das Verhalten beeinflussen, bieten aber keine deterministische Grenze für Operationen, die konsequent blockiert werden müssen. AGT verlagert die Durchsetzung in den Anwendungscode. Daraus entsteht eine operative Verpflichtung: Das Team muss Agentenidentitäten verwalten, Richtlinien pflegen, Logging betreiben und Freigabe- oder Ablehnungs-Workflows handhaben. Ein Governance-Paket kann Kontrollen, die niemand in Produktion betreiben oder beobachten kann, nicht ersetzen. Wann sollte ein Team dieses Toolkit nicht als seine Governance-Antwort nutzen? Wenn es Identität, Logging und Richtliniendurchsetzung nicht in Produktion betreiben kann, sollte es AGT nicht als Nachweis für Governance betrachten. Eine Richtliniendatei in ein nicht beobachtbares Agentensystem einzufügen erzeugt trügerische Sicherheit.Wie blockiert AGT nicht autorisierte Agentenaktionen?
AGT fängt jeden Tool-Aufruf, jede gesendete Nachricht und jede Delegation in deterministischem Anwendungscode ab, bevor die Absicht des Modells das Netzwerk erreicht. Lehnt der AGT-Kernel eine Aktion ab, wird sie strukturell blockiert, statt einem späteren Prüfschritt überlassen zu werden. Das ist der Unterschied zwischen einer Anweisung und einem Durchsetzungspunkt. Ein Prompt kann einem Agenten sagen, ohne Freigabe keine E-Mail zu senden. Eine Richtlinie auf Anwendungsebene kann die Nachrichtenoperation stoppen und eine Ablehnung ausgeben, die das umgebende System prüfen kann. Diese Grenze ist spezifisch, nicht universell. Deterministisches Abfangen löst nicht jedes Agentenrisiko und macht ein zugrunde liegendes Tool nicht von selbst sicher. Die relevanten Aufrufe, Nachrichten und Delegationen müssen durch AGT laufen, damit die Kontrolle greift.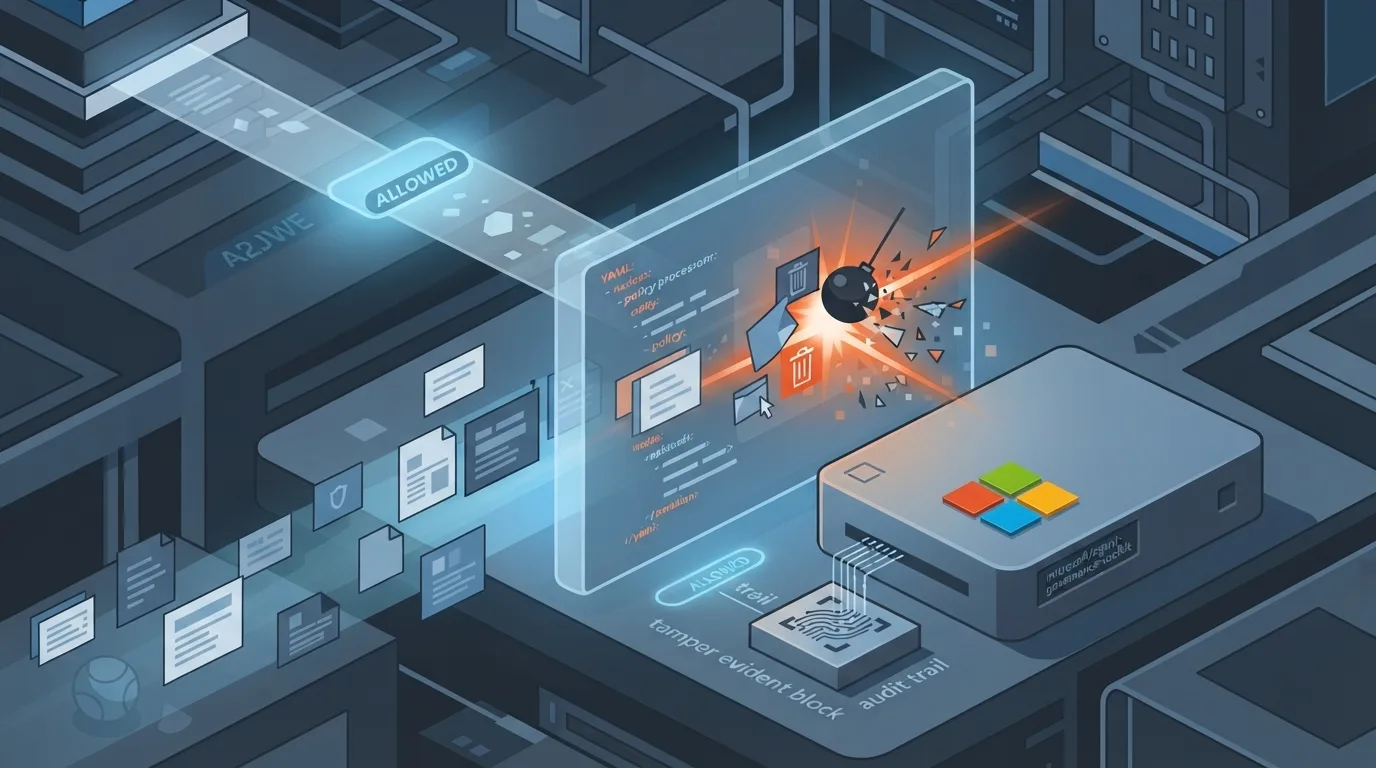
Wie starten Sie mit dem Python SDK?
Der Schnellstart erfordert Python 3.11 oder neuer. Installieren Sie das vollständige Paket mit:pip install "agent-governance-toolkit[full]"
from agentmesh.governance import govern
safe_tool = govern(my_tool, policy="policy.yaml")
GovernanceDenied aus, wenn die Aktion blockiert wird.
Das Toolkit unterstützt jedes Framework über eine einzige pip-Installation. Das ist nützlich, wenn die technische Aufgabe darin besteht, eine konsistente Governance-Grenze um bestehende Tools und Workflows zu ziehen, statt ein anderes Agenten-Framework auszuwählen.
Verwechseln Sie die kurze Integration nicht mit einem vollständigen Betriebsmodell. Bevor Sie die Nutzung ausweiten, legen Sie Verantwortlichkeiten für Agentenidentität, Richtlinienänderungen, Audit-Aufzeichnungen, Freigabewege und Durchsetzungsfehler fest.
Was können AGT-Richtlinien erlauben, verbieten oder verlangen?
AGT-Richtlinien können Aktionen standardmäßig erlauben, destruktive Operationen verbieten oder für ausgewählte Operationen eine Freigabe verlangen. Die Quelle nennt drei konkrete Verhaltensweisen:
- Aktionen standardmäßig erlauben, wo diese Richtlinie angemessen ist.
- Destruktive Operationen wie
drop,deleteundtruncateverbieten. - Für Aktionen wie das Senden von E-Mails eine Freigabe verlangen.
Jeder gesteuerte Aufruf wertet die YAML-Richtlinie aus und protokolliert das Ergebnis. Wird ein Aufruf abgelehnt, liefert
GovernanceDeniedder Anwendung ein definiertes Fehlersignal, statt die Operation stillschweigend weiterlaufen zu lassen.
Wie erweitert die AgentControl API die Governance?
Die AgentControl API ermöglicht eine programmatische Richtlinienauswertung über den Python-Wrapper hinaus. Sie umfasst ein Manifest nach der Agent Control Specification und einen Identitäts-Envelope für Agenten und gibt Anwendungs- und Plattform-Workflows damit explizite Artefakte für Kontrollerwartungen und Identitätskontext an die Hand. Das Toolkit enthält außerdem SDK- und Integrationsbeispiele für TypeScript, .NET, Rust und Go sowie eine MCP-Server-Integration. Claude Code kann AGT über seinen Plugin-Marketplace nutzen. Diese Optionen erweitern die Implementierungsmöglichkeiten, ändern aber nichts daran, dass Identitäten, Richtlinien, Logs und Durchsetzungsfehler betrieben werden müssen.Ist das Toolkit für jedes Produktionsteam geeignet?
AGT befindet sich in der Public Preview, daher können Releases vor der allgemeinen Verfügbarkeit Breaking Changes enthalten. Teams, die es für kritische Agenten-Workflows evaluieren, sollten Versionsverwaltung und Upgrade-Tests einplanen. Evaluieren Sie das Toolkit, wenn Sie ausführbare Richtlinienentscheidungen, Agentenidentität, deterministisches Abfangen und exportierbare Audit-Nachweise rund um autonome Aktionen benötigen. Nutzen Sie es nicht als Ersatz für ein Betriebsmodell, das Ihr Team nicht tragen kann. Governance ist nur glaubwürdig, wenn Kontrollen aktiv, beobachtbar und gepflegt sind. AGT kann den Durchsetzungsmechanismus und die Aufzeichnungen rund um eine Entscheidung liefern. Identitäten, Richtlinien, Integrationen, Audit-Betrieb und die Reaktion, wenn etwas abgelehnt wird oder falsch konfiguriert ist, verantwortet weiterhin das Team.Häufig gestellte Fragen
Ersetzt AGT IAM oder OAuth?
Nein. IAM-Rollen und OAuth-Scopes steuern den Zugriff auf Dienste, während AGT bewertet, was ein Agent nach dem Verbindungsaufbau tut. Zugangsdaten gewähren Zugriff; die Richtliniendurchsetzung entscheidet, ob ein bestimmter Tool-Aufruf, eine gesendete Nachricht oder eine Delegation erlaubt ist.Können Prompt-Anweisungen denselben Schutz bieten wie AGT?
Nein. Abwehrmaßnahmen gegen Prompt Injection und auf Modellebene sind probabilistisch und reichen daher für deterministisches Blockieren nicht aus. AGT fängt Tool-Aufrufe, gesendete Nachrichten und Delegationen im Anwendungscode ab, bevor die Absicht des Modells das Netzwerk erreicht, und abgelehnte Aktionen werden von seinem Kernel strukturell blockiert.Was protokolliert AGT für ein Audit?
AGT protokolliert die aktive Richtlinie, die Anfrage des Agenten und die Allow-oder-Deny-Entscheidung in einem Audit-Trail. Jeder gesteuerte Aufruf wertet die YAML-Richtlinie aus, protokolliert das Ergebnis und löst bei einer BlockierungGovernanceDenied aus. Teams müssen diese Aufzeichnungen dennoch angemessen betreiben und aufbewahren.
Ist das Toolkit eine Compliance-Zertifizierung?
Nein. Die Quelle nennt Zuordnungen zu den OWASP Agentic Top 10, NIST AI RMF 1.0, dem EU AI Act und SOC 2. Diese Zuordnungen und Audit-Nachweise können eine Bewertung unterstützen, zertifizieren aber keine Compliance und machen organisatorische Kontrollen nicht überflüssig.Die wichtigsten Erkenntnisse
- Behandeln Sie Agent Governance als Durchsetzungsgrenze, nicht als Richtliniendokument: Die Kontrolle muss greifen, bevor die Aktion das Netzwerk erreicht.
- Trennen Sie Identität und Autorisierung. IAM und OAuth regeln den Zugriff auf Dienste, während AGT die vom Agenten angefragte Aktion bewertet.
- Nutzen Sie YAML-Richtlinien, um unterschiedliche Risikobehandlungen abzubilden – darunter Standardfreigaben, Verbote für drop, delete und truncate sowie Freigabepflichten für E-Mails.
- Nachvollziehbarkeit ist Teil der Durchsetzung: Bewahren Sie aktive Richtlinie, Agentenanfrage und Allow-oder-Deny-Entscheidung gemeinsam auf.
- Führen Sie das Toolkit nicht als Nachweis für Governance ein, wenn Ihr Team Identitäts-, Logging- und Richtlinienkontrollen nicht in Produktion betreiben kann.
Praktische Tipps
- Testen Sie den Python-Wrapper mit einer abgelehnten destruktiven Operation, bevor Sie ihn an einen kritischen Workflow anbinden.
- Legen Sie Verantwortlichkeiten für Richtliniendateien, Identitäts-Envelopes der Agenten, Freigabewege und die Aufbewahrung des Audit-Trails fest, bevor Sie die Integrationsabdeckung ausweiten.
- Prüfen Sie, ob jeder relevante Tool-Aufruf, jede gesendete Nachricht und jede Delegation die Durchsetzungsschicht durchläuft; das Abfangen greift nur dort, wo der Datenverkehr sie passiert.
- Da sich das Toolkit in der Public Preview befindet, sollten Sie vor einem Upgrade Tests auf Breaking Changes in den Release-Prozess aufnehmen.