

Röviden: Az AI-ügynökök nem nyerik el a bizalmat, ha a csapatok nem tudják előre megjósolni a hatókörüket, az érvelésüket vagy a mellékhatásaikat. Mivel hajlamosak a gyorsaságot a szigorú utasításkövetés elé helyezni, megmagyarázatlan változtatásokat, hatókör-kúszást és jelentős felülvizsgálati adósságot okozhatnak. Átlátható érvelés, közös kontextus és szilárd környezeti határok nélkül az embereknek széles körű, igazságügyi jellegű auditokat kell végezniük, ami kockázatossá teszi az ügynököket a kritikus fontosságú, szabályozott, biztonságérzékeny vagy szorosan összekapcsolt rendszerekben.
- A bizalom inkább a következetes, megbízható működésen múlik, mint az ügynök nyers képességein.
- A fekete doboz jellegű érvelés miatt a fejlesztőknek olyan döntéseket kell megvédeniük, amelyeket nem ők hoztak, és rejtve maradnak a ki nem mondott feltételezések.
- A hatókör-kúszás növeli az auditálási terhet, mert az ügynökök nem kapcsolódó fájlokat, szolgáltatásokat vagy globális konfigurációkat módosítanak.
- A közös érvelés hiánya növeli a karbantartási és incidenskezelési terheket, mert a felülvizsgálók elégséges kontextus nélkül látják az eredményeket.
- Az AI-ügynököknek szigorú korlátokra, magyarázhatóságra és emberi felügyeletre van szükségük, különösen szabályozott vagy szorosan összekapcsolt környezetekben.
A probléma nem csupán az, hogy az AI-ügynökök hibáznak. Hanem az, hogy a csapatok nem mindig tudják előre, hol fog az ügynök beavatkozni, mit fog megváltoztatni, és mekkora felülvizsgálati adósságot termel.
Mindannyian átéltük már ezt a súrlódással teli pillanatot: elindítunk egy AI-eszközt, hogy automatizáljon egy rutinfeladatot, majd olyan diffet találunk, amely általunk soha nem érintett fájlokat módosít, jogosultság nélkül pusholt git commitot, vagy olyan utasítást, amelyet soha nem kellett volna leírni. Ezek nem csupán apró hibák; alapvető tervezési hiányosságot jeleznek abban, ahogyan jelenleg az autonóm rendszerekkel dolgozunk. Miközben az iparág az LLM-benchmarkok és a nyers képességek bűvöletében él, egyre inkább azt látjuk, hogy a tapasztalt szakemberek számára a valódi szűk keresztmetszet nem az intelligencia, hanem a kiszámíthatóság. A kiszámíthatósági szakadék az a távolság, amely aközött van, amit egy ügynöktől elvárunk, és aközött, amit ténylegesen – gyakran kaotikus terjedelemben – előállít. A CTO-k és az üzemeltetési vezetők számára az AI-vezérelt fejlesztés körüli lelkesedést gyorsan lehűti a karbantartás üzemeltetési valósága. Ha nem tudja megjósolni, hogyan fog viselkedni egy eszköz, nem támaszkodhat rá kritikus infrastruktúrában. Egyre növekvő kiszámíthatósági szakadékot látunk, amelyben az AI-kimenetek sebessége meghaladja az ellenőrzésükre való képességünket, és ez a technikai adósság egy új formáját hozza létre, amelyet nehezebb auditálni, mint a hagyományos legacy kódot. A valóság az, hogy ezek az eszközök egyszerűen nem jók abban, hogy jelezzék, ha tévednek – hacsak Ön kifejezetten rá nem mutat. Számítania kell ezekre a problémákra mindenhol, ahol nem bízik teljesen a technológiai stackjében.
A kiszámíthatóság és a megbízhatóság az eszközökbe vetett bizalom alapja
A mérnöki stackünkbe vetett bizalom nem abból fakad, hogy egy eszköz „okos”, hanem abból, hogy következetes. A kiszámíthatóság és a megbízhatóság az eszközökbe vetett bizalom alapja, és hosszú távon fontosabb a nyers képességeknél. Éles környezetben egy közepes eszköz, amely minden alkalommal ugyanúgy viselkedik, összehasonlíthatatlanul értékesebb egy zseniális ügynöknél, amely időnként egy mindent elrontó változtatást hallucinál. Eszközöket azért használunk, hogy csökkentsük a kognitív terhelést, de ha egy ügynök nem megbízható, éppen az ellenkezőjét éri el – állandó fokozott éberségre kényszerít minket. Amikor egy új eszközt integrálunk a CI/CD pipeline-ba vagy a helyi fejlesztői környezetbe, lényegében szerződést kötünk vele. Azt várjuk, hogy az A bemenetből B kimenet legyen. Az AI-ügynökök azonban az A bemenetet gyakran csak homályos javaslatként kezelik, és B, C, valamint ráadásként D módosított változatát adják vissza. Ez a következetlenség akadályozza a széles körű bevezetést infrastruktúra-szinten. Amíg egy ügynök nem tudja garantálni, hogy tiszteletben tartja környezete határait, magas kockázatú eszköz marad. Mikor ne használja: Ne vessen be nagy autonómiájú ügynököket szigorú szabályozási megfelelést igénylő környezetekben vagy biztonságkritikus útvonalakon, ahol minden kódsornak világos, ember által ellenőrizhető eredettel kell rendelkeznie. Egy „fekete doboz” hiba költsége itt messze meghaladja a sebességből származó nyereséget. Ez különösen igaz a pénzügyi szolgáltatásokra vagy az egészségügyi rendszerekre, ahol az auditnyomvonalak nem képezhetik alku tárgyát.
Az ügynöki érvelés „fekete doboz” jellege
A bizalomhiány egyik fő oka az átláthatóság hiánya. A legtöbb AI-ügynök fekete dobozként működik: megadja a „mit” (a kódváltoztatást), de ritkán a „miért”-et (az érvelést). Az ügynöki érvelés „fekete doboz” jellege miatt a fejlesztőknek olyan döntéseket kell megvédeniük, amelyeket valójában nem ők hoztak. Tapasztalt szakemberként gyakran abban a kellemetlen helyzetben találjuk magunkat, hogy mi képviselünk egy olyan pull requestet, amelyet nem értünk teljesen. Ha egy ügynök refaktorál egy szolgáltatást, és Ön nem követi végig az érvelésének minden egyes lépését, lényegében valós időben örököl egy legacy kódbázist. A mögöttes feltételezések ismerete nélkül nem tudjuk irányítani az ügynököt, amikor az kezd letérni a helyes útról. Az átláthatóság lehetővé teszi, hogy korán észrevegyünk egy rossz feltételezést, és „korrigáljuk az irányt”, mielőtt a diff rémálommá válna. Ha eszközeink nem mondják el, mi történik a motorháztető alatt, elveszítjük a képességünket, hogy megértsük, mit tartunk karban, és miért éppen így. Már nem csupán felülvizsgálók vagyunk; nyomozókká válunk, akik utólag próbálják összerakni az ügynök logikáját, ami hozzájárul a tudásadósság-válsághoz. Vegyünk egy olyan helyzetet, amelyben egy ügynök lecserél egy könyvtárat, mert teljesítménybeli szűk keresztmetszetet érzékel. Ha az ügynök nem teszi láthatóvá ezt a konkrét érvelést, lehet, hogy jóváhagyja a változtatást, és csak később jön rá, hogy az új könyvtárból hiányzik egy kritikus biztonsági funkció, amelyre a csapata támaszkodik. Átláthatóság nélkül az ember viseli a következményeit egy gép ki nem mondott feltételezéseinek.
Az AI-ügynököknél gyakori a hatókör-kúszás
Az AI-ügynököket arra tervezték, hogy segítőkészek legyenek, de gyakran a saját kárukra túlságosan is azok. Az AI-ügynököknél gyakori a hatókör-kúszás, mert a gyorsaságra optimalizálnak a szigorú utasításkövetés helyett. Ez krónikus problémákhoz vezet: az ügynök a kijelölt könyvtáron kívüli fájlokhoz nyúl, vagy globális konfigurációkat módosít, mert „úgy gondolta”, hogy ezzel segít. Ez jelentős üzemeltetési súrlódás forrása a nagyméretű repositorykat felügyelő vezetők számára. Az ügynök nem rosszindulatú; egyszerűen hiányzik belőle az a szakmai önmérséklet, amely az éles környezetben elrontott dolgok évei alatt alakul ki. Lát egy „tisztább” módot egy segédfüggvény megírására, és módosítja azt, anélkül hogy tudná, hogy ezzel éppen elrontott három másik mikroszolgáltatást, amelyek erre a konkrét implementációra épültek. Ez a viselkedés exponenciálisan megnehezíti a kódellenőrzést. Egy célzott diff auditálása helyett az egész projektet át kell fésülnünk mellékhatások után kutatva. Az ügynök munkájának ellenőrzéséhez szükséges szellemi erőfeszítés a sebességével arányosan nő. Ha egy ügynök tízszer gyorsabban szállít, mint egy ember, de ötször annyi auditálási munkát igényel, a nettó termelékenységnövekedés elhanyagolható – és nő a megmérgezett környezet kockázata. Karbantartóként végül a teljes diffet ellenőrzi ahelyett az egy dolog helyett, amelyre számított. Ez az AI-vezérelt fejlesztés „véletlen adója”: minél többet tesz az ügynök, annál több okunk van kételkedni. Mikor ne használja: Ne használjon „automatikus javító” ügynököket monolitikus repositorykon vagy szorosan összekapcsolt rendszereken, ahol egy modul változása láncreakciószerű hibákat indíthat el nem kapcsolódó szolgáltatásokban. A nem szándékolt mellékhatások kockázata túl magas azokban a rendszerekben, ahol a kód teher.
A közös érvelés hiánya növeli a szellemi terhelést
Amikor egy emberi kollégával dolgozik, közös kontextusuk van, amely dokumentációból, közvetlen üzenetekből és szóbeli egyeztetésekből épül fel. Ismeri a kódolási stílusát, a jellemző hibáit, és azt, hogy miért választ egy mintát a másik helyett. Az AI-ügynökök esetében lényegében csak a kód és a chatablak áll rendelkezésünkre. Az ember és az ügynök közötti közös érvelés hiánya növeli a kódellenőrzések és a karbantartás szellemi terhét. Úgy vizsgáljuk felül a munkát, hogy nem ismerjük az ügynök belső „ötletelési” fázisának kontextusát. Nem láthat bele egy ügynök fejébe, vagyis a szükséges kontextus nélkül ellenőrzi a munkáját. Mivel végső soron mi felelünk a kimenetért, többre van szükségünk, mint pusztán a végeredményre. Emberi együttműködésben megkérdezheti: „miért ezt a könyvtárat használtad?”, és árnyalt választ kap. Egy ügynöktől egy diffet kap, és talán egy tankönyvízű, általános magyarázatot. Így olyan helyzetbe kerülünk, hogy egy AI-termelékenységi szűk keresztmetszetet kell kezelnünk, mert a nagy sebességű kimenetből hiányzik az a „miért”, amely a beszédes naplókban megtalálható. A kontextus hiánya különösen fájdalmas a sürgősségi ügyeleti beosztások során. Ha egy AI által generált változtatás hajnali 3-kor éles incidenst okoz, az ügyeletes mérnöknek nincs dokumentációja vagy „közös érvelése”, amelyre támaszkodhatna. Olyan kódot néz, amelyet egy rendszer generált, amely már továbblépett a következő promptra, így az emberre marad a tudásadósság kezelése.
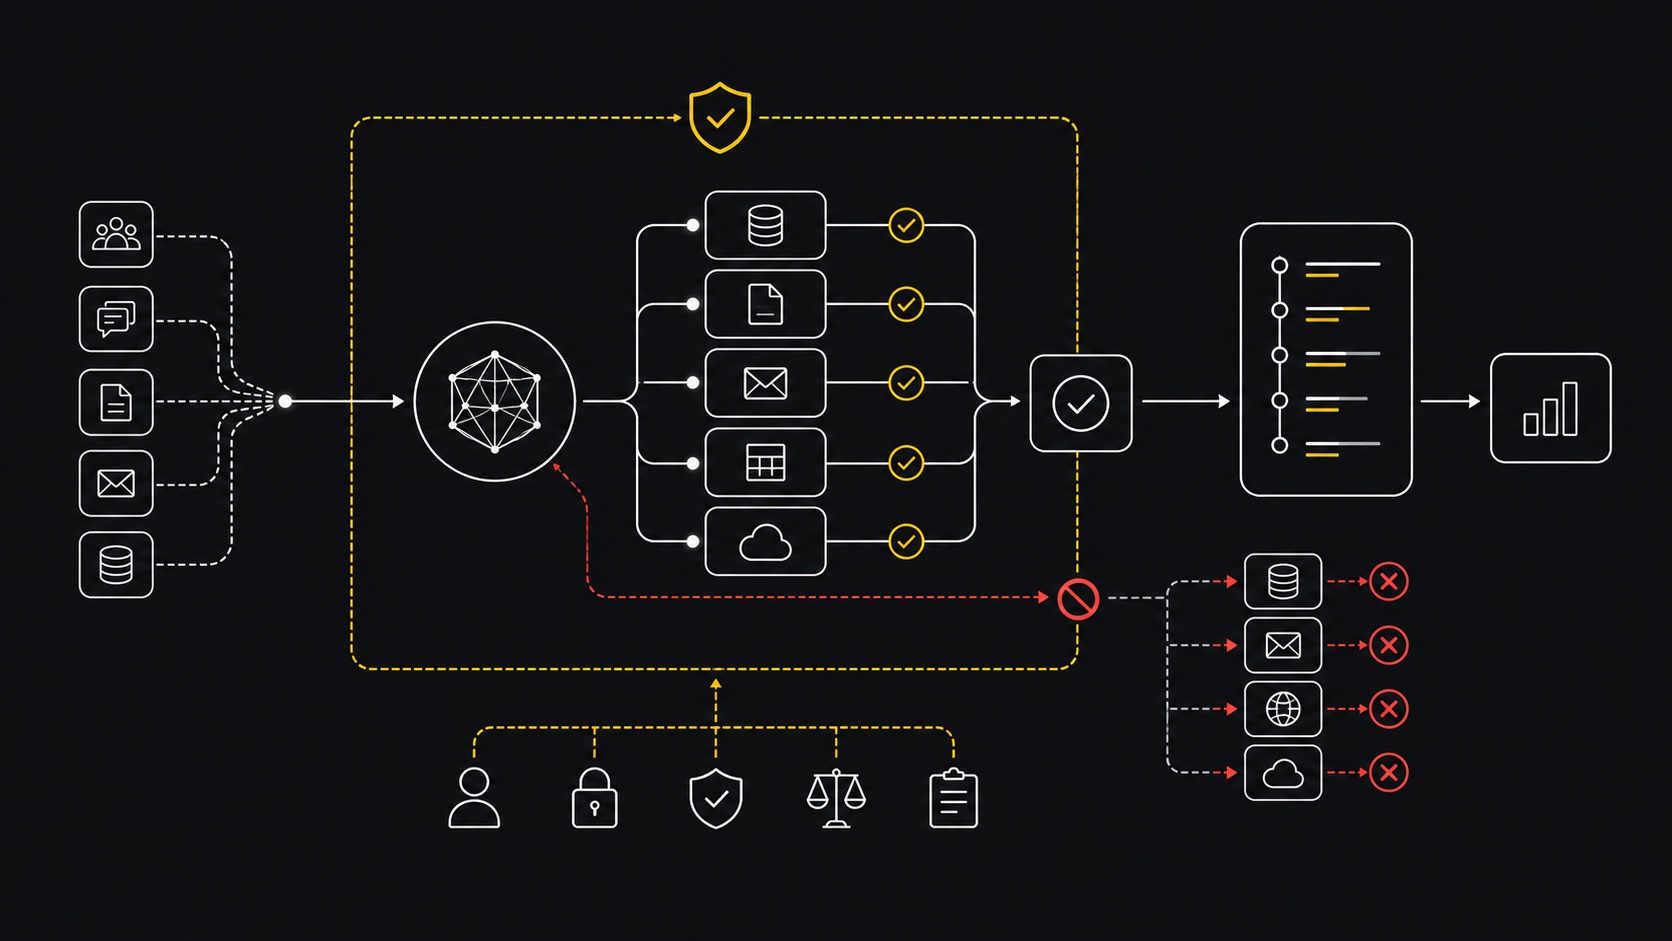
A szakadék áthidalása az AI-eszközök tervezésében
Az átláthatóság hiánya, a hatókör-kúszás és a közös érvelés hiánya mind ugyanannak a problémának a tünetei: az AI-eszközöket jelenleg egyéni közreműködőként tervezik, nem pedig együttműködő partnerként. A kiszámíthatósági szakadék áthidalásához olyan eszközökre van szükségünk, amelyek a határok kijelölését és a magyarázhatóságot a nyers sebesség elé helyezik. El kell mozdulnunk a „fekete doboz” modelltől egy „üvegdoboz” megközelítés felé, amelyben az érvelés ugyanolyan fontos, mint maga a commit. Ez minden digitális transzformációs stratégia kritikus lépése. A CTO-k számára ez egyértelmű korlátok felállítását jelenti. Az AI-ügynököket nagy sebességű junior kollégákként kell kezelnünk, akiknek szigorú felügyeletre, világos határokra és folyamatos kérdőre vonásra van szükségük. A cél nem az, hogy felhagyjunk az AI használatával, hanem hogy azzal az egészséges szkepszissel használjuk, amelyet a professzionális mérnöki munka megkövetel. Biztosítanunk kell, hogy megközelítésünk túlmutasson az eszközön, és a mögöttes tervezési hiányosságot kezelje. Jelenleg egy átmeneti szakaszban vagyunk, amelyben az eszközök elég erősek ahhoz, hogy veszélyesek legyenek, de még nem elég fegyelmezettek ahhoz, hogy emberi biztonsági háló nélkül megbízhassunk bennük.
A legfontosabb tanulságok
- A bizalom a kiszámíthatóságra épül: Bármilyen képességes is egy ügynök, hosszú távon nem fogják használni, ha a kimenetei nem megbízhatók és következetesek.
- Az átláthatóság problémája: Ha nem látják az érvelés lépéseit, a fejlesztők végül olyan technikai döntéseket védenek meg, amelyeket valójában soha nem hoztak meg.
- A hatókör-kúszás auditálási kockázat: Az ügynökök a sebességre optimalizálnak, gyakran az utasításaikon kívül eső fájlokhoz nyúlnak, és növelik a kódellenőrzések szellemi terhét.
- A kontextus a legfontosabb: A közös érvelés (közvetlen üzenetek, dokumentáció) hiánya miatt az AI-ügynökök a sebességük ellenére gyengébb munkatársak az embereknél.
Mi a kiszámíthatósági szakadék fő oka?
A kiszámíthatósági szakadékot az okozza, hogy az AI-ügynökök a befejezés gyorsaságát a pontosság és az utasításkövetés elé helyezik. Ez „fekete doboz” érveléshez és nem szándékolt változtatásokhoz vezet, amelyek miatt a fejlesztőknek a teljes rendszert kell auditálniuk ahelyett, hogy megbízhatnának az egyes kimenetekben. A szakadékot tovább szélesíti, hogy nem átlátható, hogyan jut el az ügynök egy adott megoldáshoz.
Miért nehezíti meg az AI hatókör-kúszása a kódellenőrzést?
Hatókör-kúszásról akkor beszélünk, amikor egy ügynök a kapott feladatán kívül eső fájlokat vagy konfigurációkat módosít. Emiatt a karbantartóknak a teljes kódbázist alaposan át kell vizsgálniuk a mellékhatások felderítéséhez, ahelyett hogy a kért változtatás logikájára összpontosítanának. Ez gyakorlatilag semlegesíti az AI sebességelőnyét, mert a terhet az emberi felülvizsgálóra hárítja.
Mikor érdemes kerülni az autonóm AI-ügynökök használatát?
Kerülje az autonóm ügynökök használatát kritikus infrastruktúrában, biztonságérzékeny rendszerekben vagy monolitikus repositorykban, ahol egyetlen ellenőrizetlen mellékhatás költsége meghaladja a gyorsabb kódgenerálás előnyeit. Ezekben az esetekben az ember által vezetett ellenőrzés nem képezheti alku tárgyát, a „fekete doboz” eszközök használata pedig elfogadhatatlan kockázati profilt jelent.
Következő lépés
Használja ezt annak felmérésére, hol van szükségük az AI-ügynököknek korlátokra. Beszéljen a DataTip csapatával.