

W skrócie: Agent Governance Toolkit od Microsoftu, czyli AGT, zamienia zasady dla agentów w wykonywalne mechanizmy kontroli. Ocenia zasady YAML, zanim wywołania narzędzi, wysyłki wiadomości i delegacje dotrą do sieci; identyfikuje agenta, który wysyła żądanie; zapisuje aktywną zasadę, żądanie i decyzję; a gdy akcja zostaje zablokowana, zgłasza GovernanceDenied. Uzupełnia IAM i OAuth, a nie je zastępuje.
- Governance agentów należy traktować jako granicę egzekwowania, a nie dokument z zasadami: kontrola musi zadziałać, zanim akcja dotrze do sieci.
- Tożsamość i autoryzację trzeba rozdzielić. IAM i OAuth zapewniają dostęp do usług, a AGT ocenia akcję, o którą prosi agent.
- Zasady YAML pozwalają wyrazić różne podejścia do ryzyka, w tym domyślne zezwolenia, odmowy dla drop, delete i truncate oraz wymóg zatwierdzenia dla e-maili.
- Audytowalność jest częścią egzekwowania: aktywną zasadę, żądanie agenta i decyzję o zezwoleniu lub odmowie należy przechowywać razem.
- Nie należy traktować wdrożenia toolkitu jako dowodu governance, jeśli zespół nie jest w stanie obsługiwać w produkcji tożsamości, logowania i kontroli zasad.
Co Agent Governance Toolkit od Microsoftu musi udowodnić w odniesieniu do agenta?
Agent Governance Toolkit od Microsoftu opiera się na trzech pytaniach: czy akcja agenta jest dozwolona, który agent ją wykonał i czy zdarzenie można udowodnić na podstawie zapisów odpornych na manipulację. To odrębne kwestie: autoryzacja, tożsamość i audytowalność. Zakresy OAuth i role IAM kontrolują dostęp do usług, ale nie określają, co agent robi po połączeniu. Współdzielone klucze API tworzą w systemach wieloagentowych kolejny problem, ponieważ utrudniają przypisanie incydentu, gdy kilka agentów korzysta z tych samych poświadczeń. AGT zapisuje aktywną zasadę, żądanie agenta i decyzję o zezwoleniu lub odmowie w ścieżce audytu. Zapis jest więc częścią kontroli, a nie jedynie raportem generowanym po fakcie. Źródło deklaruje pokrycie wszystkich 10 obszarów OWASP Agentic Top 10 wraz z mapowaniem na NIST AI RMF 1.0, EU AI Act i SOC 2. Są to mapowania deklarowane przez źródło, wsparte dowodami audytowymi lub eksportem ścieżki audytu. Nie dowodzą one, że organizacja spełnia wymogi zgodności ani że wszystkie ryzyka związane z agentami zostały zaadresowane.Dlaczego IAM, OAuth i zabezpieczenia na poziomie promptów same w sobie nie wystarczą?
IAM i OAuth odpowiadają na pytanie o dostęp do usług. Nie odpowiadają na pytanie, czy konkretny agent powinien wykonać konkretną operację po uzyskaniu dostępu. AGT działa na poziomie akcji; uzupełnia poświadczenia i kontrolę dostępu, a nie je zastępuje. Zabezpieczenia na poziomie promptów mają inne ograniczenie. Obrona przed prompt injection i zabezpieczenia w warstwie modelu są probabilistyczne. Mogą wpływać na zachowanie, ale nie zapewniają deterministycznej granicy dla operacji, które muszą być konsekwentnie blokowane. AGT przenosi egzekwowanie do kodu aplikacji. Tworzy to obowiązek operacyjny: zespół musi zarządzać tożsamościami agentów, utrzymywać zasady, obsługiwać logowanie oraz procesy zatwierdzania i odmowy. Pakiet do governance nie zastąpi mechanizmów kontroli, których nikt nie potrafi uruchomić ani obserwować w produkcji. Kiedy zespół nie powinien traktować tego toolkitu jako odpowiedzi na kwestię governance? Jeśli nie jest w stanie obsługiwać w produkcji tożsamości, logowania i egzekwowania zasad, nie powinien traktować AGT jako dowodu governance. Dodanie pliku z zasadami do systemu agentów, którego nie da się obserwować, daje fałszywe poczucie bezpieczeństwa.Jak AGT blokuje nieautoryzowane akcje agentów?
AGT przechwytuje każde wywołanie narzędzia, wysyłkę wiadomości i delegację w deterministycznym kodzie aplikacji, zanim intencja modelu dotrze do sieci. Gdy jądro AGT odmówi akcji, zostaje ona zablokowana strukturalnie, a nie pozostawiona do późniejszego przeglądu. Na tym polega różnica między instrukcją a punktem egzekwowania. Prompt może nakazać agentowi, by nie wysyłał e-maila bez zatwierdzenia. Zasada na poziomie aplikacji może zatrzymać operację wysyłki wiadomości i wygenerować odmowę, którą otaczający system może przeanalizować. Ta granica jest konkretna, a nie uniwersalna. Deterministyczne przechwytywanie nie rozwiązuje każdego ryzyka związanego z agentami i samo w sobie nie czyni bezpiecznym narzędzia, które się pod nim kryje. Aby kontrola zadziałała, odpowiednie wywołania, wiadomości i delegacje muszą przechodzić przez AGT.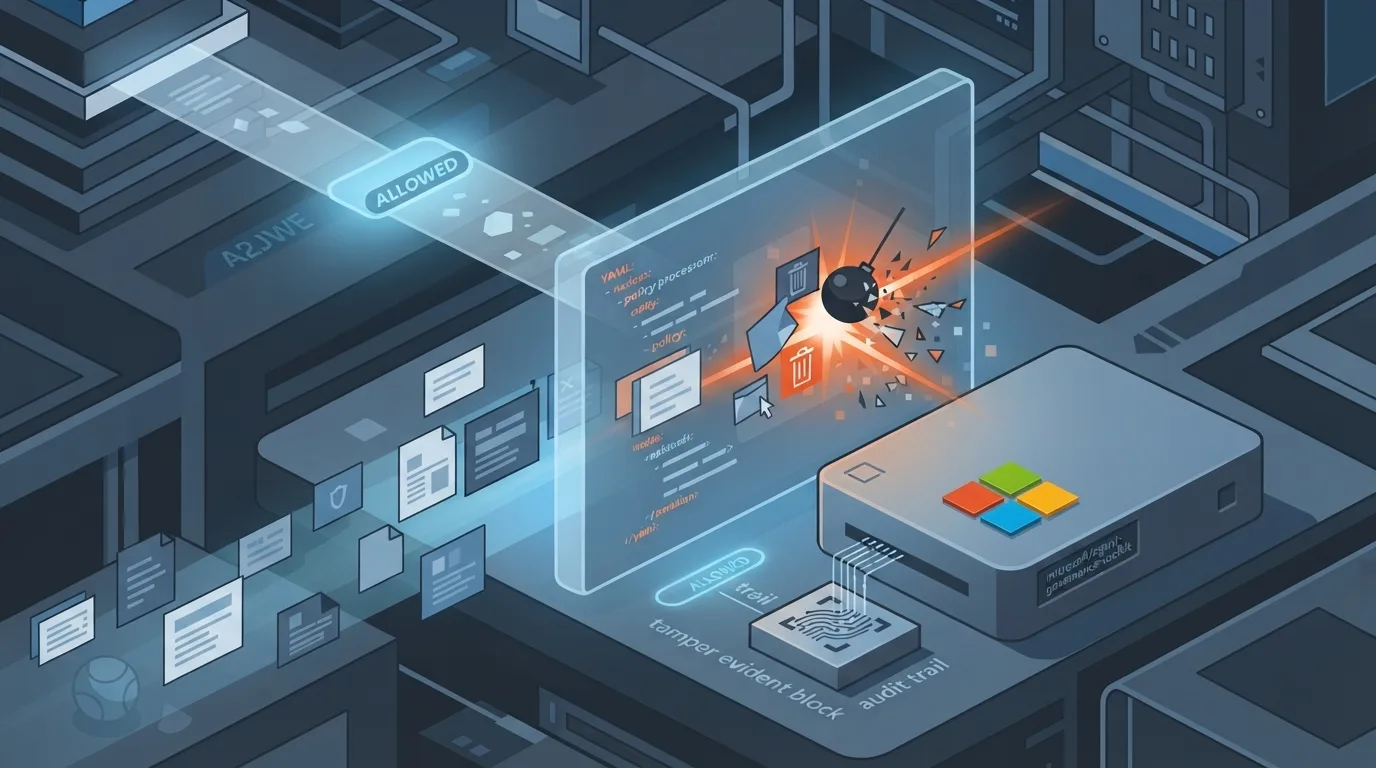
Jak zacząć pracę z Python SDK?
Szybki start wymaga Pythona 3.11 lub nowszego. Pełny pakiet instaluje się poleceniem:pip install "agent-governance-toolkit[full]"
from agentmesh.governance import govern
safe_tool = govern(my_tool, policy="policy.yaml")
GovernanceDenied, gdy akcja zostaje zablokowana.
Toolkit obsługuje dowolny framework dzięki jednej instalacji przez pip. Jest to przydatne, gdy problem inżynierski polega na dodaniu spójnej granicy governance wokół istniejących narzędzi i procesów, a nie na wyborze innego frameworka dla agentów.
Krótkiej integracji nie należy mylić z kompletnym modelem operacyjnym. Przed rozszerzeniem wykorzystania trzeba przypisać odpowiedzialność za tożsamość agentów, zmiany zasad, zapisy audytowe, ścieżki zatwierdzania i błędy egzekwowania.
Na co zasady AGT mogą zezwalać, czego mogą odmawiać, a czego wymagać?
Zasady AGT mogą domyślnie zezwalać na akcje, odmawiać operacji destrukcyjnych lub wymagać zatwierdzenia wybranych operacji. Źródło podaje trzy konkretne zachowania:
- Domyślne zezwalanie na akcje tam, gdzie taka zasada jest właściwa.
- Odmowa operacji destrukcyjnych, takich jak
drop,deleteitruncate. - Wymóg zatwierdzenia akcji takich jak wysyłka e-maila.
Każde objęte governance wywołanie ocenia zasadę YAML i zapisuje wynik. Gdy wywołanie zostaje odrzucone,
GovernanceDenieddaje aplikacji zdefiniowany sygnał błędu, zamiast pozwolić, by operacja po cichu była kontynuowana.
Jak AgentControl API rozszerza governance?
AgentControl API zapewnia programową ocenę zasad wykraczającą poza wrapper dla Pythona. Obejmuje manifest Agent Control Specification oraz kopertę tożsamości agenta (agent identity envelope), dając procesom aplikacyjnym i platformowym jawne artefakty opisujące oczekiwania wobec kontroli i kontekst tożsamości. Toolkit zawiera też przykłady SDK i integracji dla TypeScript, .NET, Rust i Go, a także integrację z serwerem MCP. Claude Code może korzystać z AGT przez swój marketplace wtyczek. Te opcje poszerzają możliwości implementacji, ale nie eliminują potrzeby obsługi tożsamości, zasad, logów i błędów egzekwowania.Czy toolkit sprawdzi się w każdym zespole produkcyjnym?
AGT jest w fazie public preview, więc przed osiągnięciem ogólnej dostępności wydania mogą zawierać zmiany niekompatybilne wstecz. Zespoły oceniające go pod kątem krytycznych procesów agentowych powinny uwzględnić zarządzanie wersjami i testowanie aktualizacji. Toolkit warto ocenić, gdy potrzebne są wykonywalne decyzje dotyczące zasad, tożsamość agentów, deterministyczne przechwytywanie i eksportowalne dowody audytowe dla autonomicznych akcji. Nie należy go używać jako substytutu modelu operacyjnego, którego zespół nie jest w stanie utrzymać. Governance jest wiarygodne tylko wtedy, gdy mechanizmy kontroli są aktywne, obserwowalne i utrzymywane. AGT może dostarczyć mechanizm egzekwowania i zapisy związane z decyzją. Za tożsamości, zasady, integracje, obsługę audytu i reakcję w razie odmowy lub błędnej konfiguracji nadal odpowiada zespół.Najczęściej zadawane pytania
Czy AGT zastępuje IAM lub OAuth?
Nie. Role IAM i zakresy OAuth kontrolują dostęp do usług, a AGT ocenia, co agent robi po połączeniu. Poświadczenia zapewniają dostęp; egzekwowanie zasad decyduje, czy konkretne wywołanie narzędzia, wysyłka wiadomości lub delegacja są dozwolone.Czy instrukcje w promptach mogą zapewnić taką samą ochronę jak AGT?
Nie. Obrona przed prompt injection i zabezpieczenia w warstwie modelu są probabilistyczne, więc nie wystarczają do deterministycznego blokowania. AGT przechwytuje wywołania narzędzi, wysyłki wiadomości i delegacje w kodzie aplikacji, zanim intencja modelu dotrze do sieci, a odrzucone akcje są strukturalnie blokowane przez jego jądro.Co AGT zapisuje na potrzeby audytu?
AGT zapisuje aktywną zasadę, żądanie agenta i decyzję o zezwoleniu lub odmowie w ścieżce audytu. Każde objęte governance wywołanie ocenia zasadę YAML, loguje wynik i zgłaszaGovernanceDenied w razie zablokowania. Zespoły nadal muszą odpowiednio obsługiwać i przechowywać te zapisy.
Czy toolkit jest certyfikacją zgodności?
Nie. Źródło podaje mapowania na OWASP Agentic Top 10, NIST AI RMF 1.0, EU AI Act i SOC 2. Te mapowania i dowody audytowe mogą wspierać ocenę, ale nie certyfikują zgodności ani nie eliminują potrzeby stosowania mechanizmów kontroli organizacyjnej.Najważniejsze wnioski
- Governance agentów należy traktować jako granicę egzekwowania, a nie dokument z zasadami: kontrola musi zadziałać, zanim akcja dotrze do sieci.
- Tożsamość i autoryzację trzeba rozdzielić. IAM i OAuth zapewniają dostęp do usług, a AGT ocenia akcję, o którą prosi agent.
- Zasady YAML pozwalają wyrazić różne podejścia do ryzyka, w tym domyślne zezwolenia, odmowy dla drop, delete i truncate oraz wymóg zatwierdzenia dla e-maili.
- Audytowalność jest częścią egzekwowania: aktywną zasadę, żądanie agenta i decyzję o zezwoleniu lub odmowie należy przechowywać razem.
- Nie należy traktować wdrożenia toolkitu jako dowodu governance, jeśli zespół nie jest w stanie obsługiwać w produkcji tożsamości, logowania i kontroli zasad.
Praktyczne wskazówki
- Wrapper dla Pythona warto przetestować na odrzuconej operacji destrukcyjnej, zanim zostanie podłączony do krytycznego procesu.
- Przed rozszerzeniem zakresu integracji należy określić odpowiedzialność za pliki zasad, koperty tożsamości agentów, ścieżki zatwierdzania i przechowywanie ścieżki audytu.
- Trzeba sprawdzić, czy każde istotne wywołanie narzędzia, wysyłka wiadomości i delegacja przechodzą przez warstwę egzekwowania; przechwytywanie działa tylko tam, gdzie ruch przez nią przechodzi.
- Ponieważ toolkit jest w fazie public preview, przed aktualizacją warto włączyć testy zmian niekompatybilnych wstecz do procesu wydawniczego.