
TL;DR: Sada nástrojov Agent Governance Toolkit (AGT) od Microsoftu mení politiky agentov na spustiteľné kontroly. Vyhodnocuje YAML politiky skôr, ako volania nástrojov, odosielanie správ a delegovanie dosiahnu sieť; identifikuje požadujúceho agenta; zaznamenáva aktívnu politiku, požiadavku a rozhodnutie; a vyvoláva GovernanceDenied, keď je akcia zablokovaná. Dopĺňa IAM a OAuth, namiesto toho, aby ich nahrádzal.
- Pristupujte k riadeniu agentov ako k hranici vynucovania, nie ako k politickému dokumentu: kontrola musí bežať skôr, ako akcia dosiahne sieť.
- Udržujte identitu a autorizáciu oddelene. IAM a OAuth zabezpečujú prístup k službám, zatiaľ čo AGT vyhodnocuje požadovanú akciu agenta.
- Používajte YAML politiky na vyjadrenie rôznych úrovní rizika, vrátane predvolených povolení, zamietnutí pre drop, delete a truncate a požiadaviek na schválenie pre e-maily.
- Auditovateľnosť je súčasťou vynucovania: uchovávajte aktívnu politiku, požiadavku agenta a rozhodnutie o povolení alebo zamietnutí spolu.
- Neprijímajte túto sadu nástrojov ako dôkaz riadenia, ak váš tím nedokáže prevádzkovať identitu, logovanie a politické kontroly v produkcii.
Autonómny agent, ktorý môže volať nástroje, odosielať správy alebo delegovať prácu, potrebuje viac než len politický dokument. Potrebuje kontroly, ktoré sa spúšťajú skôr, ako akcia dosiahne sieť. Sada nástrojov Agent Governance Toolkit od Microsoftu: Premena politík AI na vynucované kontroly popisuje AGT ako infraštruktúru pre vynucovanie politík, nulovú dôveru identity, izoláciu vykonávania a spoľahlivosť pre autonómne AI agenty.
Sada nástrojov Agent Governance Toolkit (AGT) od Microsoftu mení politiky agentov na spustiteľné kontroly. Vyhodnocuje YAML politiky skôr, ako volania nástrojov, odosielanie správ a delegovanie dosiahnu sieť; identifikuje požadujúceho agenta; zaznamenáva aktívnu politiku, požiadavku a rozhodnutie; a vyvoláva GovernanceDenied, keď je akcia zablokovaná. Dopĺňa IAM a OAuth, namiesto toho, aby ich nahrádzal.
Repozitár Microsoft AI Agent Governance Toolkit rámcuje riadenie ako problém riadiacej roviny. Užitočným testom nie je, či politika popisuje prijateľné správanie. Je to, či systém dokáže túto politiku vynútiť, identifikovať agenta, ktorý požiadavku podáva, a poskytnúť dôkaz, že rozhodnutie prebehlo.
Čo musí Microsoft Agent Governance Toolkit dokázať o agentovi?
Microsoft Agent Governance Toolkit je postavený na troch otázkach: či je akcia agenta povolená, ktorý agent ju vykonal a či možno udalosť preukázať pomocou záznamov odolných voči manipulácii. Ide o samostatné oblasti: autorizáciu, identitu a auditovateľnosť.
OAuth rozsahy a IAM roly riadia prístup k službám, ale neurčujú, čo agent robí po pripojení. Zdieľané API kľúče vytvárajú ďalší problém v multiagentových systémoch, pretože sťažujú priradenie incidentov, keď niekoľko agentov používa rovnaké poverenie.
AGT zaznamenáva aktívnu politiku, požiadavku agenta a rozhodnutie o povolení alebo zamietnutí do audítorského záznamu. Záznam je teda súčasťou kontroly, nie len správou vygenerovanou po udalosti.
Zdroj uvádza pokrytie všetkých 10 oblastí OWASP Agentic Top 10, s mapovaním na NIST AI RMF 1.0, EÚ AI Act a SOC 2. Ide o zdrojom uvádzané mapovania s audítorskými dôkazmi alebo exportom audítorského záznamu. Nie sú dôkazom, že organizácia je v súlade s predpismi alebo že bolo riešené každé riziko agenta.
Prečo IAM, OAuth a bezpečnosť na úrovni promptov samy osebe nestačia?
IAM a OAuth odpovedajú na otázku prístupu k službám. Neodpovedajú na to, či by mal konkrétny agent vykonať konkrétnu operáciu po udelení prístupu. AGT funguje na tejto úrovni akcie; dopĺňa poverenia a kontroly prístupu, nie ich nahrádza.
Bezpečnosť na úrovni promptov má iné obmedzenie. Prompt injection a obrany na úrovni modelu sú pravdepodobnostné. Môžu ovplyvniť správanie, ale neposkytujú deterministickú hranicu pre operácie, ktoré musia byť konzistentne blokované.
AGT presúva vynucovanie do aplikačného kódu. To vytvára prevádzkovú povinnosť: tím musí spravovať identity agentov, udržiavať politiky, prevádzkovať logovanie a spracúvať pracovné postupy schvaľovania alebo zamietania. Balík na riadenie nemôže nahradiť kontroly, ktoré nikto nedokáže spúšťať alebo monitorovať v produkcii.
Kedy by tím nemal používať tento toolkit ako svoju odpoveď na riadenie? Ak nedokáže prevádzkovať identitu, logovanie a vynucovanie politík v produkcii, nemal by považovať AGT za dôkaz riadenia. Pridanie súboru politiky do nepozorovateľného agentového systému vytvára falošnú dôveru.
Ako AGT blokuje neoprávnené akcie agentov?
AGT zachytáva každé volanie nástroja, odoslanie správy a delegovanie v deterministickom aplikačnom kóde skôr, než zámer modelu dosiahne sieť. Keď jadro AGT zamietne akciu, je táto akcia štrukturálne zablokovaná, nie ponechaná na neskorší krok kontroly.
To je rozdiel medzi inštrukciou a vynucovacím bodom. Prompt môže agentovi povedať, aby neodoslal e-mail bez schválenia. Politika na úrovni aplikácie môže zastaviť operáciu odoslania a emitovať zamietnutie, ktoré môže okolitý systém preskúmať.
Táto hranica je špecifická, nie univerzálna. Deterministické zachytávanie nerieši každé riziko agenta a samo o sebe nerobí základný nástroj bezpečným. Príslušné volania, správy a delegácie musia prechádzať cez AGT, aby sa kontrola uplatnila.
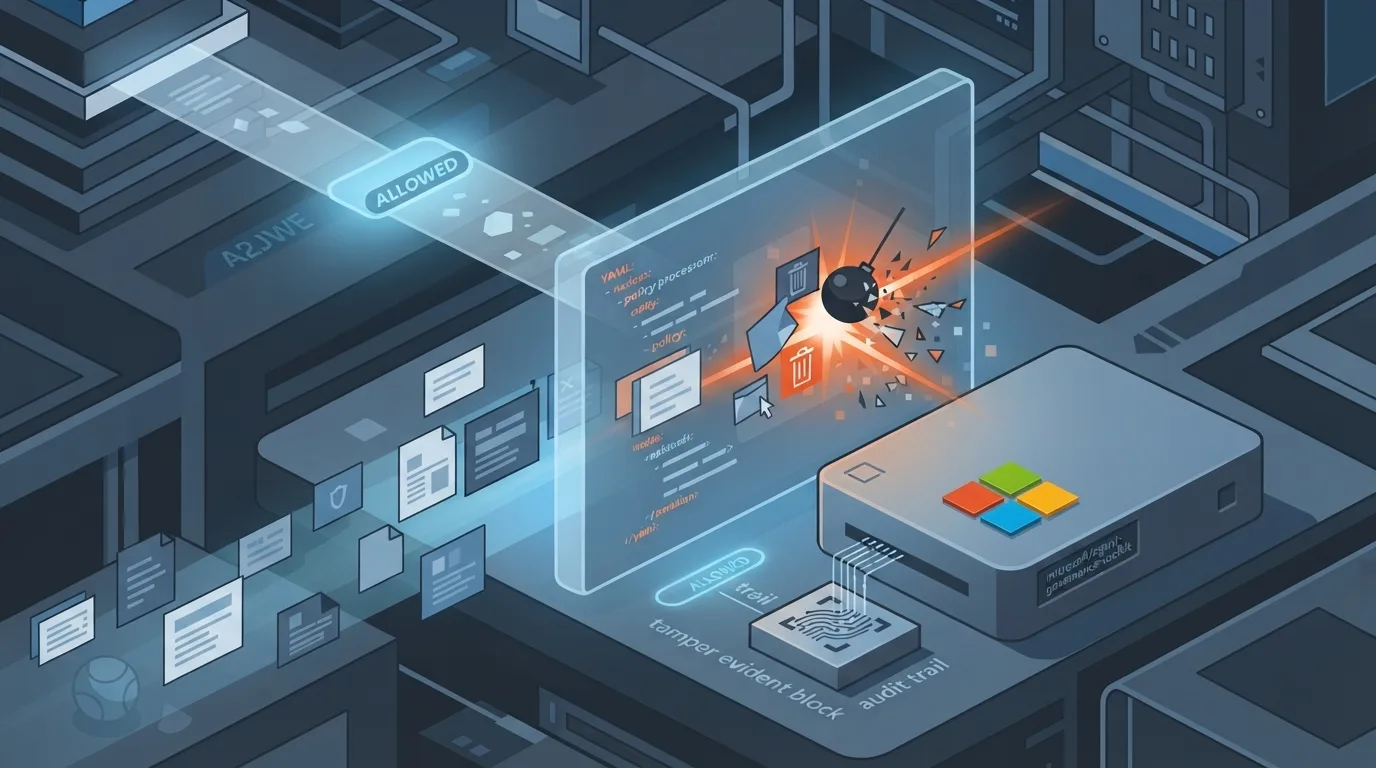
Hodnotiaca otázka je priamočiara: dokáže tím priradiť každú dôležitú politiku k deterministickej kontrole, ktorá sa vykoná skôr, ako akcia opustí aplikáciu? Ak nie, ide o dokumentáciu, nie o vynútiteľné riadenie.
Ako začať s Python SDK?
Rýchly štart vyžaduje Python 3.11 alebo novší. Nainštalujte kompletný balík pomocou:
pip install "agent-governance-toolkit[full]"
Funkciu nástroja je možné riadiť dvoma riadkami Pythonu:
from agentmesh.governance import govern
safe_tool = govern(my_tool, policy="policy.yaml")
Každé volanie vyhodnotí YAML politiku, zapíše rozhodnutie do audítorského záznamu a vyvolá GovernanceDenied, keď je akcia zablokovaná.
Sada nástrojov podporuje akýkoľvek framework prostredníctvom jedinej inštalácie pip. To je užitočné, keď je inžinierskym problémom pridanie konzistentnej riadiacej hranice okolo existujúcich nástrojov a pracovných postupov, nie výber iného agentného frameworku.
Nezamieňajte krátku integráciu za kompletný prevádzkový model. Pred rozšírením používania priraďte zodpovednosť za identitu agenta, zmeny politík, audítorské záznamy, schvaľovacie cesty a zlyhania vynucovania.
Čo môžu politiky AGT povoliť, zakázať alebo vyžadovať?
Politiky AGT môžu štandardne povoliť akcie, zakázať deštruktívne operácie alebo vyžadovať schválenie pre vybrané operácie. Zdroj uvádza tri konkrétne správania:

- Povoliť akcie štandardne tam, kde je to vhodné.
- Zakázať deštruktívne operácie ako
drop,deleteatruncate. - Vyžadovať schválenie pre akcie, ako je odoslanie e-mailu.
Každý riadený hovor vyhodnotí politiku YAML a zaznamená výsledok. Keď je hovor zamietnutý,GovernanceDeniedposkytne aplikácii definovaný signál zlyhania namiesto toho, aby umožnil operácii pokračovať ticho.
Pravidlá schvaľovania prinášajú prevádzkové náklady, pretože pridávajú závislosť na človeku alebo pracovnom postupe k akciám, ktoré by inak mohli bežať automaticky. To môže byť správny kompromis pre odoslanie e-mailu alebo inú citlivú operáciu, ale schvaľovacia cesta musí byť prevádzkovaná, nielen nakonfigurovaná.
To isté platí pre auditovateľnosť. Blokovaný hovor je užitočný len vtedy, ak tím môže skontrolovať, čo bolo zamietnuté, ktorá politika bola aktívna, ktorý agent o ňu požiadal a aké rozhodnutie bolo urobené. AGT zaznamenáva tieto prvky spoločne, ale tím stále vlastní uchovávanie, prístup a kontrolu audítorskej stopy.
Ako rozširuje API AgentControl riadenie?
API AgentControl poskytuje programové vyhodnotenie politiky nad rámec obalu Python. Zahŕňa manifest špecifikácie kontroly agenta a obálku identity agenta, čím poskytuje aplikáciám a platformovým pracovným postupom explicitné artefakty pre kontrolné očakávania a kontext identity.
Súprava nástrojov tiež obsahuje SDK a integračné príklady pre TypeScript, .NET, Rust a Go, ako aj integráciu MCP servera. Claude Code môže používať AGT prostredníctvom svojho trhu s pluginmi. Tieto možnosti rozširujú implementačnú plochu, ale neodstraňujú potrebu prevádzkovať identity, politiky, protokoly a zlyhania vynucovania.
Je táto sada nástrojov vhodná pre každý produkčný tím?
AGT je vo verejnej ukážke, takže vydania môžu obsahovať zásadné zmeny pred všeobecnou dostupnosťou. Tímy, ktoré ho vyhodnocujú pre kritické agentové pracovné postupy, by mali počítať so správou verzií a testovaním aktualizácií.
Vyhodnoťte túto sadu nástrojov, keď potrebujete vykonateľné politické rozhodnutia, identitu agenta, deterministické zachytenie a exportovateľné audítorské dôkazy o autonómnych akciách. Nepoužívajte ju ako náhradu za operačný model, ktorý váš tím nedokáže podporiť.
Riadenie je dôveryhodné len vtedy, keď sú kontroly aktívne, pozorovateľné a udržiavané. AGT môže poskytnúť mechanizmus vynucovania a záznamy o rozhodnutí. Tím stále vlastní identity, politiky, integrácie, audítorské operácie a reakciu, keď je niečo zamietnuté alebo nesprávne nakonfigurované.
Často kladené otázky
Nahrádza AGT IAM alebo OAuth?
Nie. Roly IAM a rozsahy OAuth riadia prístup k službám, zatiaľ čo AGT vyhodnocuje, čo agent robí po pripojení. Prihlasovacie údaje stanovujú prístup; vynucovanie politiky určuje, či je konkrétne volanie nástroja, odoslanie správy alebo delegovanie povolené.
Môžu inštrukcie v promptoch poskytnúť rovnakú ochranu ako AGT?
Nie. Prompt injection a obrany na úrovni modelu sú pravdepodobnostné, takže nie sú dostatočné na deterministické blokovanie. AGT zachytáva volania nástrojov, odosielanie správ a delegovanie v aplikačnom kóde skôr, ako zámer modelu dosiahne sieť, a zamietnuté akcie sú štrukturálne blokované jeho jadrom.
Čo AGT zaznamenáva pre audit?
AGT zaznamenáva aktívnu politiku, požiadavku agenta a rozhodnutie o povolení alebo zamietnutí v audítorskom zázname. Každé riadené volanie vyhodnotí politiku YAML, zaznamená výsledok a vyvolá GovernanceDenied, keď je blokované. Tímy stále musia tieto záznamy prevádzkovať a uchovávať primeraným spôsobom.
Je táto sada nástrojov certifikáciou zhody?
Nie. Zdroj uvádza mapovania na OWASP Agentic Top 10, NIST AI RMF 1.0, EÚ AI Act a SOC 2. Tieto mapovania a audítorské dôkazy môžu podporiť hodnotenie, ale necertifikujú zhodu ani nenahrádzajú potrebu organizačných kontrol.
Hlavné poznatky
- Správu agentov riešte ako vynucovaciu hranicu, nie ako politický dokument: kontrola musí prebehnúť skôr, ako akcia dosiahne sieť.
- Identitu a autorizáciu udržiavajte oddelene. IAM a OAuth zabezpečujú prístup k službám, zatiaľ čo AGT vyhodnocuje požadovanú akciu agenta.
- Používajte YAML politiky na vyjadrenie rôznych prístupov k riziku, vrátane predvolených povolení, zamietnutí pre drop, delete a truncate a požiadaviek na schválenie pre e-maily.
- Auditovateľnosť je súčasťou vynucovania: uchovávajte aktívnu politiku, požiadavku agenta a rozhodnutie o povolení alebo zamietnutí spoločne.
- Neadaptujte túto sadu nástrojov ako dôkaz správy, ak váš tím nedokáže v produkcii spravovať identitu, logovanie a politické kontroly.
Praktické tipy
- Otestujte Python wrapper proti zamietnutej deštruktívnej operácii pred pripojením k kritickému pracovnému postupu.
- Definujte vlastníctvo súborov politík, obálok identity agenta, ciest schvaľovania a uchovávania audítorských záznamov pred rozšírením pokrytia integrácie.
- Skontrolujte, či každé relevantné volanie nástroja, odoslanie správy a delegovanie prechádza cez vynucovaciu vrstvu; zachytenie platí len tam, kde ním prechádza prevádzka.
- Keďže je táto sada nástrojov vo verejnom náhľade, zahrňte do procesu vydania testovanie zmien, ktoré by mohli narušiť fungovanie, pred aktualizáciou.
Vyhodnoťte hranicu kontroly
Začnite s jedným riadeným nástrojom a overte celú cestu: vyhodnotenie politiky, identitu agenta, správanie pri zamietnutí a audítorské dôkazy. Rozširujte sa až potom, čo váš tím dokáže tieto kontroly spoľahlivo prevádzkovať.