
TL;DR: Agenti umelej inteligencie nedokážu získať dôveru, keď tímy nevedia predvídať ich rozsah, uvažovanie alebo vedľajšie účinky. Ich tendencia uprednostňovať rýchlosť pred presnými inštrukciami môže viesť k nevysvetleným zmenám, rozširovaniu rozsahu a značnému dlhu v oblasti kontroly. Bez transparentného uvažovania, zdieľaného kontextu a pevných environmentálnych hraníc musia ľudia vykonávať rozsiahle forenzné audity, čo robí agentov rizikovými pre kritické, regulované, bezpečnostne citlivé alebo tesne prepojené systémy.
- Dôvera závisí viac od konzistentného a spoľahlivého správania než od surovej schopnosti agenta.
- Uvažovanie v čiernej skrinke núti vývojárov obhajovať rozhodnutia, ktoré neurobili, a zakrýva nevyslovené predpoklady.
- Rozširovanie rozsahu zvyšuje úsilie pri audite tým, že agenti upravujú nesúvisiace súbory, služby alebo globálne konfigurácie.
- Nedostatok zdieľaného uvažovania zvyšuje záťaž pri údržbe a riešení incidentov, pretože recenzenti vidia výsledky bez dostatočného kontextu.
- Agenti umelej inteligencie potrebujú prísne mantinely, vysvetliteľnosť a ľudský dohľad, najmä v regulovanom alebo tesne prepojenom prostredí.
Problém nie je len v tom, že agenti umelej inteligencie robia chyby. Je v tom, že tímy nie vždy vedia predvídať, kde bude agent pôsobiť, čo zmení alebo koľko dlhu v oblasti kontroly vytvorí.
Všetci sme zažili ten moment trenia: spustíte nástroj umelej inteligencie na automatizáciu rutinnej úlohy, len aby ste našli diff, ktorý upravuje súbory, ktorých ste sa nikdy nedotkli, git commit odoslaný bez autorizácie, alebo inštrukciu, ktorá by nikdy nemala byť napísaná. Toto nie sú len drobné chyby; predstavujú zásadný konštrukčný nedostatok v tom, ako v súčasnosti interagujeme s autonómnymi systémami. Zatiaľ čo sa priemysel zameriava na LLM benchmarky a surové schopnosti, zisťujeme, že skutočným úzkym miestom pre skúsených odborníkov nie je inteligencia – je to predvídateľnosť. Medzera v predvídateľnosti je vzdialenosť medzi tým, čo očakávame, že agent urobí, a skutočným, často chaotickým rozsahom jeho výstupu.
Pre CTO a vedúcich prevádzky je nadšenie z vývoja riadeného umelou inteligenciou rýchlo zmierňované operačnou realitou údržby. Ak neviete predvídať, ako sa nástroj bude správať, nemôžete sa naň spoľahnúť pre kritickú infraštruktúru. Pozorujeme rastúcu medzeru v predvídateľnosti, kde rýchlosť výstupu umelej inteligencie predbieha našu schopnosť ho overiť, čím vzniká nová forma technického dlhu, ktorý je ťažšie auditovať ako tradičný starý kód. Realita je taká, že tieto nástroje jednoducho nie sú dobré v komunikácii, keď sú nesprávne, pokiaľ na to výslovne neupozorníte. Musíte predvídať, že tieto problémy existujú vždy, keď úplne nedôverujete svojmu stacku.
Predvídateľnosť a spoľahlivosť sú základmi dôvery v nástroje
Dôvera v náš technologický stack nepochádza z toho, že je nástroj „inteligentný“; pochádza z toho, že je konzistentný. Predvídateľnosť a spoľahlivosť sú základmi dôvery v nástroje, ktoré pri dlhodobom používaní prevažujú nad surovou schopnosťou. V produkčnom prostredí je priemerný nástroj, ktorý sa zakaždým správa rovnako, nekonečne cennejší ako skvelý agent, ktorý občas halucinuje zmenu, ktorá všetko rozbije. Nástroje používame na zníženie kognitívnej záťaže, ale keď agentovi chýba spoľahlivosť, robí pravý opak – núti nás udržiavať stav hypervigilancie.
Keď integrujeme nový nástroj do nášho CI/CD pipeline alebo lokálneho vývojového prostredia, v podstate s týmto nástrojom uzatvárame zmluvu. Očakávame, že vstup A povedie k výstupu B. AI agenti však často považujú vstup A za neurčitý návrh a vracajú výstup B, C a pre istotu aj upravenú verziu D. Táto nekonzistentnosť bráni širokému prijatiu na úrovni infraštruktúry. Kým agent nezaručí, že bude rešpektovať hranice svojho prostredia, zostáva vysoko rizikovým aktívom.
Kedy nepoužívať: Vyhnite sa nasadzovaniu vysoko autonómnych agentov v prostrediach s prísnou regulačnou zhodou alebo kritickými bezpečnostnými cestami, kde každý riadok kódu musí mať jasný, ľudsky overiteľný pôvod. Náklady na chybu „čiernej skrinky“ tu ďaleko prevyšujú akékoľvek zrýchlenie. Toto platí najmä vo finančných službách alebo zdravotníckych systémoch, kde sú audítorské stopy nevyhnutné.
„Čierna skrinka“ uvažovania agentov
Jedným z hlavných vinníkov deficitu dôvery je transparentnosť. Väčšina AI agentov funguje ako čierne skrinky; poskytujú „čo“ (zmenu kódu), ale len zriedka „prečo“ (odôvodnenie). Povaha uvažovania agentov ako „čiernej skrinky“ núti vývojárov obhajovať rozhodnutia, ktoré v skutočnosti neurobili. Ako skúsení odborníci sa často ocitáme v nepríjemnej pozícii, keď sme tvárou pull requestu, ktorému úplne nerozumieme. Ak agent refaktoruje službu a vy nesledujete každý jeden krok jeho uvažovania, v podstate v reálnom čase preberáte legacy kódovú základňu.
Bez videnia základných predpokladov nemôžeme agenta usmerniť, keď začne odbočovať z kurzu. Transparentnosť nám umožňuje včas identifikovať zlý predpoklad a „nasmerovať loď“ skôr, než sa diff stane nočnou morou. Keď nám naše nástroje nehovoria, čo sa deje pod kapotou, strácame schopnosť pochopiť, čo udržiavame alebo prečo to udržiavame určitým spôsobom. Už nie sme len recenzenti; sme forenzní vyšetrovatelia, ktorí sa snažia dodatočne poskladať logiku agenta, čo prispieva ku kríze znalostného dlhu.
Zvážte scenár, kde sa agent rozhodne nahradiť knižnicu, pretože vníma úzke miesto vo výkone. Ak agent neodhalí toto konkrétne odôvodnenie, môžete zmenu schváliť, len aby ste neskôr zistili, že nová knižnica nemá kritickú bezpečnostnú funkciu, na ktorú sa váš tím spolieha. Bez transparentnosti človek ostáva držať vrece za nevyslovené predpoklady stroja.
AI agenty často trpia rozširovaním rozsahu
AI agenti sú navrhnutí tak, aby boli nápomocní, ale často sú až príliš nápomocní na vlastnú škodu. AI agenty často trpia rozširovaním rozsahu, pričom optimalizujú rýchlosť na úkor prísneho dodržiavania pokynov. To vedie k chronickým problémom, keď agent zasahuje do súborov mimo určeného adresára alebo upravuje globálne konfigurácie, pretože si „myslel“, že pomáha. Toto je významný zdroj prevádzkového trenia pre vedúcich, ktorí dohliadajú na rozsiahle repozitáre.
Agent nie je zlomyseľný; jednoducho mu chýba profesionálna zdržanlivosť, ktorá prichádza s rokmi lámania vecí v produkcii. Vidí „čistejší“ spôsob, ako napísať pomocnú funkciu, a zmení ju, pričom netuší, že práve rozbil tri ďalšie mikroslužby, ktoré boli naviazané na túto konkrétnu implementáciu. Toto správanie robí kontrolu kódu exponenciálne náročnejšou. Namiesto auditu cieleného rozdielu musíme prehľadať celý projekt kvôli vedľajším účinkom.
Mentálne úsilie potrebné na overenie práce agenta rastie s jeho rýchlosťou. Ak agent dodáva desaťkrát rýchlejšie ako človek, ale vyžaduje päťkrát viac úsilia na audit, čistý prínos produktivity je zanedbateľný – a riziko otráveného prostredia sa zvyšuje. Ako správca potom kontrolujete celý rozdiel namiesto jedinej veci, ktorú ste očakávali. Toto je „náhodná daň“ vývoja riadeného AI: čím viac agent urobí, tým viac musíte pochybovať.
Kedy nepoužívať: Nepoužívajte agentov „auto-oprava“ na monolitických repozitároch alebo tesne prepojených systémoch, kde zmena v jednom module môže spustiť kaskádové zlyhania v nesúvisiacich službách. Riziko neúmyselných vedľajších účinkov je príliš vysoké v systémoch, kde kód je záväzkom.
Nedostatok spoločného uvažovania zvyšuje mentálnu záťaž
Keď pracujete s ľudským kolegom, máte spoločný kontext vybudovaný prostredníctvom dokumentácie, správ a slovných kontrol. Rozumiete ich štýlu kódovania, typickým chybám a dôvodom, prečo si vybrali jeden vzor pred druhým. Pri AI agentoch máme v podstate len kód a chatovacie okno. Nedostatok spoločného uvažovania medzi človekom a agentom zvyšuje mentálnu záťaž pri recenziách kódu a údržbe. Prezeráme prácu bez kontextu agentovej internej fázy „brainstormingu“.
Nemôžete sedieť v hlave agenta, čo znamená, že prezeráte prácu bez potrebného kontextu. Keďže sme za výstup nakoniec zodpovední my, potrebujeme viac než len konečný výsledok. Pri ľudskej spolupráci sa môžete opýtať „prečo ste použili túto knižnicu?“ a dostať nuansovanú odpoveď. Pri agentovi dostanete diff a možno všeobecné vysvetlenie, ktoré znie ako z učebnice. To vytvára situáciu, kde riadiame cez AI produktívne úzke miesto, pretože vysokorýchlostný výstup postráda „prečo“ nachádzajúce sa v zmysluplných logoch.
Tento nedostatok kontextu je obzvlášť bolestivý počas núdzových pohotovostných rotácií. Ak AI-generovaná zmena spôsobí produkčný incident o 03:00, inžinier v pohotovosti nemá žiadnu dokumentáciu ani „spoločné uvažovanie“, na ktoré by sa mohol spoľahnúť. Pozerá sa na kód, ktorý bol vygenerovaný systémom, ktorý už prešiel na ďalší prompt, a necháva človeka, aby sa vysporiadal s dlhom znalostí.
Preklenutie priepasti v dizajne AI nástrojov
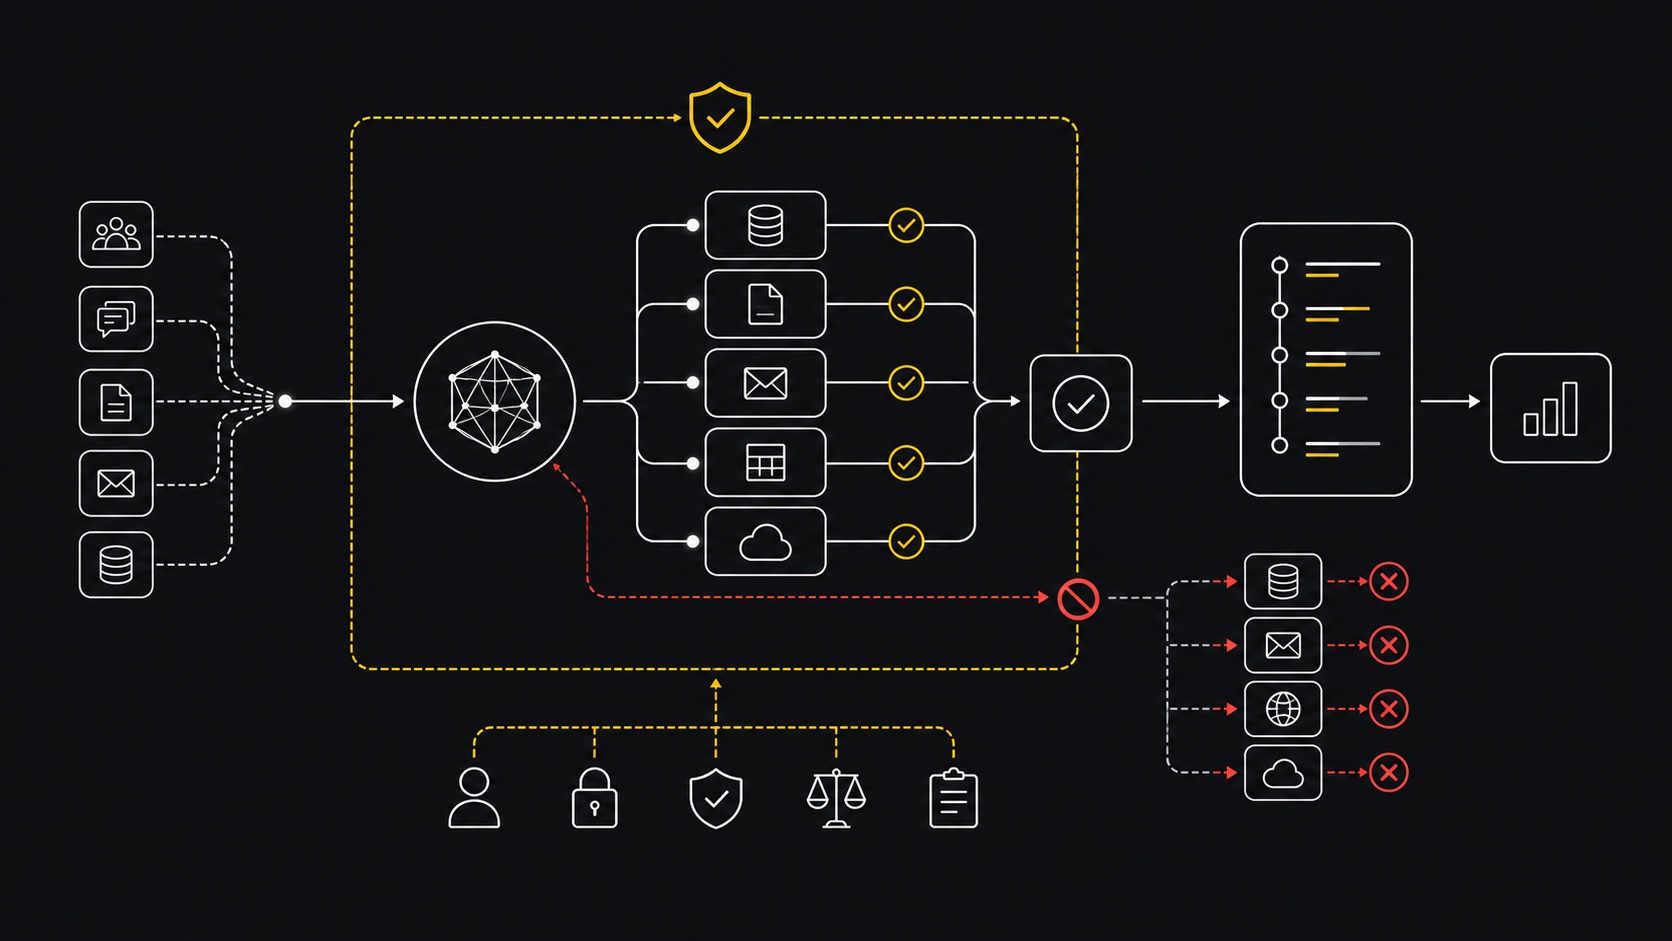
Transparentnosť, rozširovanie rozsahu a nedostatok spoločného uvažovania sú všetky príznaky toho istého problému: AI nástroje sú v súčasnosti navrhnuté ako individuálni prispievatelia, nie ako spolupracujúci partneri. Na preklenutie priepasti predvídateľnosti potrebujeme nástroje, ktoré uprednostňujú stanovovanie hraníc a vysvetliteľnosť pred surovou rýchlosťou. Musíme sa odkloniť od modelu „čiernej skrinky“ a smerovať k prístupu „sklenenej skrinky“, kde je uvažovanie rovnako dôležité ako samotný commit. Toto je kritický krok v každej stratégii digitálnej transformácie.
Pre CTO to znamená stanoviť jasné mantinely. Musíme zaobchádzať s AI agentmi ako s vysoko rýchlostnými juniorom, ktorí vyžadujú prísny dohľad, jasné hranice a neustále otázky. Cieľom nie je prestať používať AI, ale používať ju so zdravou skepsou, ktorú si profesionálne inžinierstvo vyžaduje. Musíme zabezpečiť, aby sa náš prístup zameriaval na presahovanie nástroja a riešil základný dizajnový nedostatok. V súčasnosti sme v prechodnej fáze, kde sú nástroje dostatočne výkonné na to, aby boli nebezpečné, ale ešte nie dosť disciplinované na to, aby sa im dalo dôverovať bez ľudskej záchrannej siete.
Kľúčové poznatky
- Dôvera je postavená na predvídateľnosti: Bez ohľadu na to, aký schopný je agent, nebude dlhodobo prijatý, ak jeho výstupy nie sú spoľahlivé a konzistentné.
- Problém transparentnosti: Bez videnia krokov uvažovania vývojári nakoniec obhajujú technické rozhodnutia, ktoré nikdy skutočne neurobili.
- Rozširovanie rozsahu je audítorský záväzok: Agenti optimalizujú pre rýchlosť, často sa dotýkajú súborov mimo svojich inštrukcií a zvyšujú mentálnu záťaž pri code review.
- Kontext je kráľ: Nedostatok spoločného uvažovania (DM, dokumentácia) robí AI agentov horšími spolupracovníkmi v porovnaní s ľuďmi, napriek ich rýchlosti.
Čo je hlavnou príčinou priepasti predvídateľnosti?
Priepasť predvídateľnosti je spôsobená tým, že AI agenti uprednostňujú rýchlosť dokončenia pred presnosťou a dodržiavaním inštrukcií. To vedie k uvažovaniu „čiernej skrinky“ a neúmyselným zmenám, ktoré nútia vývojárov auditovať celý systém namiesto dôvery v konkrétne výstupy. Táto priepasť je rozšírená nedostatkom transparentnosti v tom, ako agent dospel ku konkrétnemu riešeniu.
Prečo rozširovanie rozsahu AI sťažuje kontrolu kódu?
K rozširovaniu rozsahu dochádza, keď agent upraví súbory alebo konfigurácie mimo svojej zadanej úlohy. To núti správcov vykonať úplný forenzný audit celej kódovej základne, aby našli vedľajšie účinky, namiesto zamerania sa na logiku požadovanej zmeny. Tým sa v podstate rušia výhody rýchlosti AI, pretože sa bremeno presúva na ľudského recenzenta.
Kedy by ste sa mali vyhnúť používaniu autonómnych AI agentov?
Vyhnite sa používaniu autonómnych agentov v kritickej infraštruktúre, systémoch citlivých na bezpečnosť alebo monolitických repozitároch, kde náklady na jediný neoverený vedľajší účinok prevažujú nad výhodami rýchlejšieho generovania kódu. V týchto prípadoch je ľudské overenie nevyhnutné a používanie nástrojov typu „čierna skrinka“ prináša neprijateľné rizikové profily.
Ďalší krok
Použite to na audit, kde AI agenti potrebujú ochranné opatrenia. Porozprávajte sa s DataTip.